Contenidos en este artículo
La mayoría de las organizaciones en sectores regulados operan bajo una falsa sensación de control… hasta que una auditoría demuestra lo contrario. Un registro que no puede trazarse, un dato que no es íntegro o un sistema que el equipo no puede defender frente a un inspector no son simples fallas técnicas: son riesgos operativos que impactan directamente la continuidad del negocio.
Existe una realidad incómoda en la industria: la digitalización incompleta o mal implementada genera una exposición silenciosa. Las decisiones basadas en información no confiable, los reprocesos constantes y las observaciones críticas ante entes reguladores no son accidentes; son la consecuencia de ignorar la columna vertebral del cumplimiento moderno: la integridad de los datos.
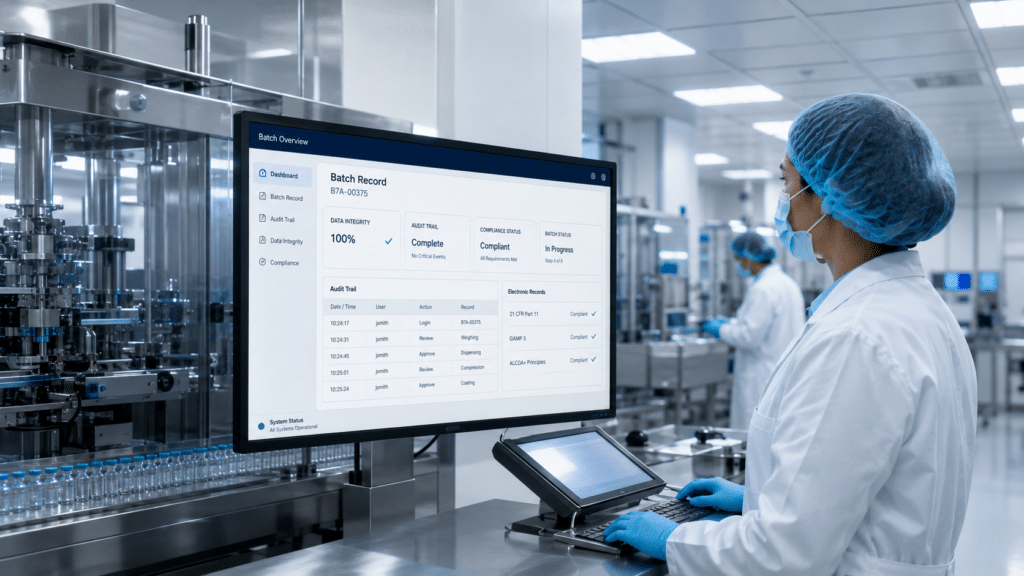
Aquí es donde aparece la Validación de Sistemas Computarizados (CSV). Más allá de ser un requisito normativo, la CSV es el mecanismo estratégico que asegura que los sistemas que soportan la operación funcionen consistentemente según su uso previsto y generen evidencia legalmente defendible.
En entornos de alta exigencia, el cumplimiento no es un fin en sí mismo, sino una herramienta para minimizar el riesgo regulatorio y evitar que los costos operativos se disparen debido a decisiones técnicas lentas o fallas sistémicas.
La pregunta para la alta dirección no es si los sistemas funcionan, sino qué nivel de riesgo está asumiendo la compañía hoy por no tener una validación que respalde cada dato generado.
¿Qué es la Validación de Sistemas Computarizados? (CSV)
En términos estrictamente técnicos, la Validación de Sistemas Computarizados (CSV) es el proceso documentado que asegura que un sistema informático cumple de manera consistente con sus especificaciones predeterminadas y su uso previsto. Sin embargo, en un entorno de alta regulación, esta definición se queda corta.
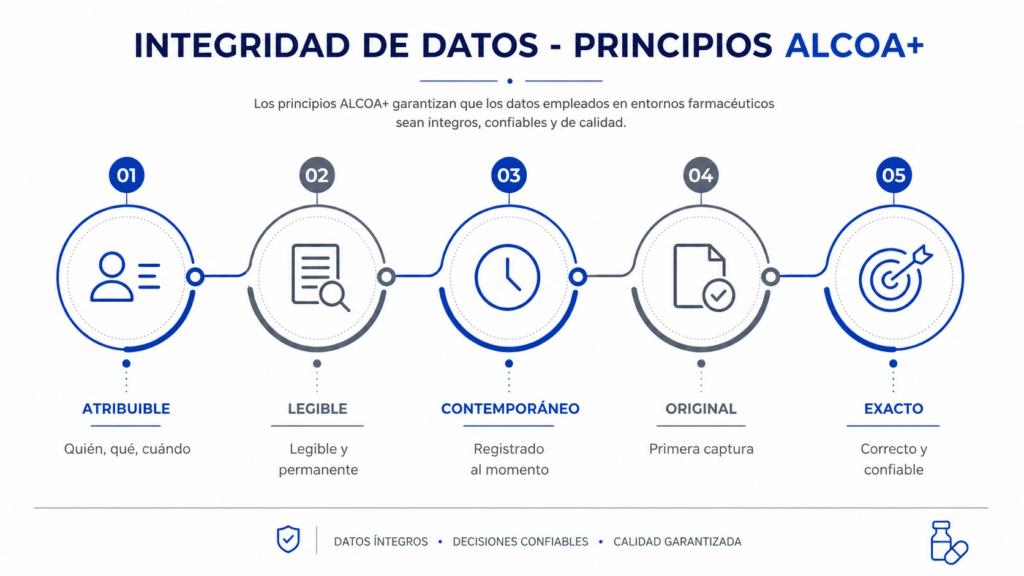
La CSV es, en realidad, el sistema de gobernanza que garantiza la integridad de los datos bajo los principios ALCOA+. Esto significa asegurar que cada dato generado por la operación sea:
- Atribuible: Se sabe con certeza quién realizó la acción.
- Contemporáneo: El registro ocurre en el mismo instante que el evento.
- Legible y Permanente: La información es recuperable y clara a lo largo del tiempo.
- Original y Exacto: El dato proviene de la fuente primaria y refleja la realidad sin errores.
El estándar GAMP 5 y la 21 CFR Parte 11
Para que esta validación sea robusta y defendible ante inspecciones internacionales (como la FDA o la EMA), debe basarse en marcos de trabajo globales como GAMP 5 (Good Automated Manufacturing Practice) y cumplir con normativas de registros y firmas electrónicas como la 21 CFR Part 11.
¿Para qué sirve realmente?
Más allá de “pasar la auditoría”, la CSV resuelve problemas estructurales que hoy afectan el rendimiento financiero:
- Elimina la fragmentación: Conecta la visión técnica con la regulatoria, evitando que cada intervención sea parcial y deje el sistema expuesto.
- Sustituye la desconfianza por datos: Transforma la incertidumbre operativa en información confiable para la toma de decisiones.
- Protege el P&L: Evita reprocesos y sobrecostos que se duplican cuando se toman decisiones basadas en sistemas que no están correctamente validados.
¿Por qué existe la CSV? El problema que resuelve
En las industrias reguladas, el mercado no compra simplemente cumplimiento; compra la reducción de riesgo, el control operativo y la continuidad del negocio. La Validación de Sistemas Computarizados (CSV) existe para mitigar los problemas estructurales que hoy afectan la rentabilidad y la seguridad del sector.
El costo de la “Exposición Silenciosa”
Muchas organizaciones operan con una digitalización incompleta o mal implementada, lo que genera una brecha crítica entre lo que sucede en la planta y lo que queda documentado. Sin una validación adecuada, las empresas se enfrentan a:
- Decisiones basadas en datos no confiables: Sin CSV, no hay garantía de integridad, lo que lleva a decisiones técnicas lentas que duplican el OPEX.
- Sistemas que funcionan, pero no son defendibles: Un software puede ejecutar su tarea, pero si no resiste una auditoría regulatoria, se convierte en un riesgo de detención operativa.
- Dependencia de personas clave: Cuando el conocimiento del sistema reside en un experto y no en un proceso validado, la operación se vuelve frágil ante cualquier ausencia.
¿Qué pasa si NO valida sus sistemas?
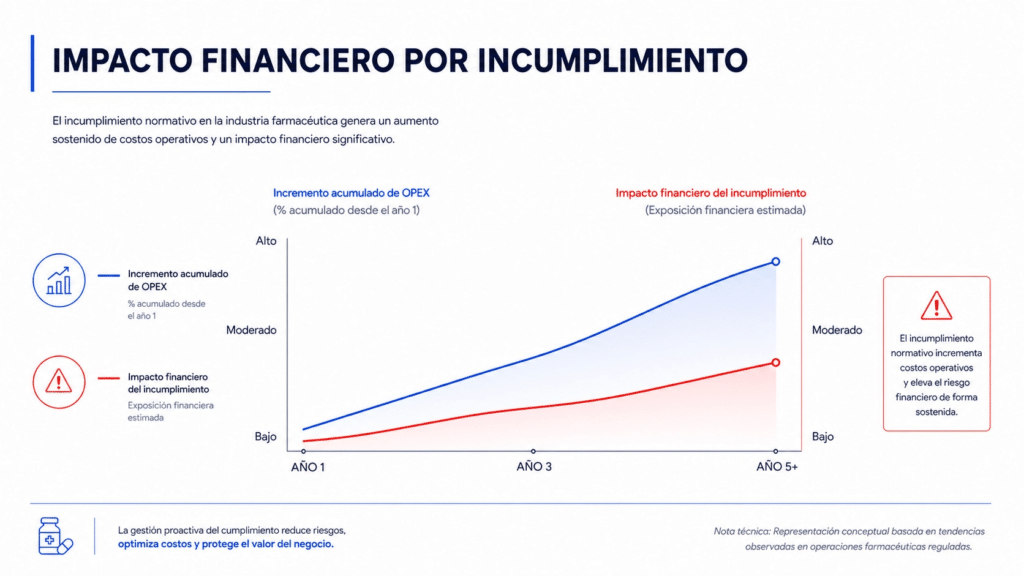
No validar un sistema no es un ahorro financiero; es postergar un problema que resultará significativamente más costoso a mediano plazo. Según estimaciones del sector, el costo de remediar una brecha de cumplimiento es 2.7 veces más alto que la inversión necesaria para evitarla.
Las consecuencias directas de ignorar la CSV impactan todas las áreas de la organización:
Impacto Financiero (CFO)
Decisiones mal ejecutadas generan costos ocultos que afectan directamente el P&L y el retorno de inversión.
Impacto en Calidad (QA)
Falta de respaldo técnico ante el regulador, resultando en auditorías críticas o pérdida de registros GMP.
Impacto en Operaciones
Reprocesos constantes y paradas de planta por fallas en la integridad de los datos.
Riesgo Reputacional
Pérdida de confianza ante clientes y autoridades sanitarias debido a hallazgos evitables.
Corregir después siempre cuesta más que decidir bien desde el inicio. La validación garantiza que la calidad y la ingeniería se gestionen como un activo del negocio, no como un trámite administrativo.
¿Qué sistemas deben validarse?
Una de las preguntas más comunes —y más peligrosas— en el sector es: “¿Realmente este sistema necesita validación?”. La respuesta no depende de la complejidad del software, sino de su impacto.
Si un sistema influye, directa o indirectamente, en la calidad del producto, la seguridad del paciente o el cumplimiento regulatorio, la validación no es opcional. Sin embargo, en la práctica, muchas empresas subestiman este alcance y asocian la validación solo con herramientas de alta complejidad, ignorando que el riesgo real suele residir en lo cotidiano.
El ecosistema GxP: Sistemas que requieren control total
Para asegurar que la digitalización no se convierta en una fuente de riesgo, es fundamental identificar los sistemas que hoy gobiernan su operación:
- Sistemas ERP (ej. SAP): Gestionan procesos críticos, desde el control de inventarios hasta la liberación de lotes. Un error aquí impacta directamente en el P&L y en la cadena de suministro.
- Sistemas de Monitoreo Ambiental: Fundamentales en la cadena de frío y almacenamiento. Si el registro de temperatura o humedad falla, se pierde la trazabilidad de la estabilidad del producto.
- Sistemas de Laboratorio (LIMS): Soportan resultados analíticos que determinan si un producto es apto para el mercado.
- Control de Procesos y Producción: Sistemas que afectan la consistencia y pureza del producto final.
El riesgo invisible: Hojas de cálculo y Excel
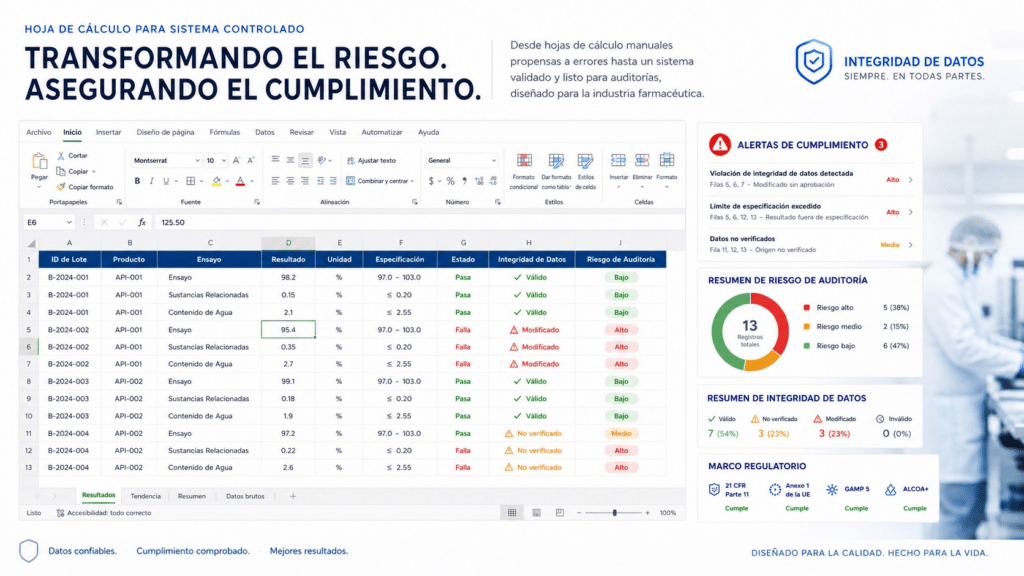
Uno de los puntos ciegos más críticos en la industria es el uso de hojas de cálculo. Cuando un archivo de Excel se utiliza para realizar cálculos, registros o tomar decisiones críticas, deja de ser una herramienta simple y se convierte en un sistema GxP. Si estos archivos no están validados, representan una exposición al riesgo masiva que suele pasar desapercibida hasta que ocurre un hallazgo en una auditoría.
De la digitalización al gobierno del dato
Implementar tecnología y automatizar procesos no es equivalente a tener el control. Muchos sistemas crean una ilusión de modernidad, pero si no aseguran la confiabilidad de la información, solo están automatizando el caos. Esto genera una brecha de integridad que compromete la defensa regulatoria de la compañía.
Por eso, más que preguntarse qué sistemas deben validarse, la gerencia estratégica debe hacerse otra pregunta: ¿En qué procesos estamos tomando decisiones basadas en datos?
Donde exista una decisión basada en un dato digital, allí debe comenzar la Validación de Sistemas Computarizados. Solo así se garantiza que la tecnología sea un activo de protección y no un pasivo de riesgo.
¿Cómo funciona la Validación de Sistemas Computarizados? (El Ciclo GAMP 5)
Entender cómo funciona la CSV es clave para eliminar una de las ideas más peligrosas en la industria: creer que validar es simplemente “hacer documentación”. En realidad, la validación es un proceso estructurado diseñado para asegurar, con evidencia técnica, que un sistema se mantiene bajo control a lo largo de todo su ciclo de vida.
El inicio: No se habla de tecnología, se habla de negocio
Todo comienza mucho antes de probar el software. Parte de los Requerimientos de Usuario (URS), donde la organización define qué necesita que el sistema haga en función del proceso que soporta. En esta etapa, el foco no está en los bits o los bytes, sino en los objetivos operativos y regulatorios que garantizan la continuidad de la empresa.
El ciclo de vida y la evidencia objetiva
Una vez definidos los requerimientos, el sistema se configura y se somete a una etapa crítica de verificación. Es aquí donde aparecen las pruebas estructuradas, que no son más que evidencia objetiva de control:
IQ (Installation Qualification)
Confirma que el sistema está correctamente instalado según las especificaciones del fabricante y del entorno.
OQ (Operational Qualification)
Verifica que el sistema funciona según lo esperado en condiciones controladas, desafiando sus límites funcionales.
PQ (Performance Qualification)
Demuestra que el sistema opera de forma consistente y segura bajo condiciones reales de uso.
El enfoque GAMP 5: Validar para controlar, no solo para cumplir
Uno de los pilares más importantes de la industria es el marco GAMP 5. Este enfoque propone que la validación no debe ser un proceso rígido, sino basado en riesgo.
Esto marca la diferencia entre dos mentalidades opuestas:
- Validar para “cumplir”: Generar carpetas de documentos que rara vez se consultan y que no protegen la operación.
- Validar para “controlar”: Utilizar la CSV como una herramienta real de gestión de riesgos para proteger el P&L y la calidad.
Validar no es un evento, es una forma de operar
Cuando la CSV se implementa correctamente, deja de ser un proyecto puntual y se convierte en un proceso continuo. Cada actualización, cada cambio y cada ajuste relevante debe evaluarse para asegurar que el control no se pierda con el tiempo.
En ese sentido, la validación no es un destino; es un pilar de la continuidad operativa. Al adoptar esta visión, la empresa deja de estar a merced de los hallazgos de auditoría y empieza a gobernar su propia tecnología.
Error común: Creer que la CSV es solo documentación
Uno de los errores más extendidos y peligrosos en la industria es reducir la Validación de Sistemas Computarizados a un simple ejercicio documental. Es común encontrar carpetas completas y protocolos extensos que, en apariencia, “cumplen” con la normativa, pero que en realidad crean una ilusión de control que no protege la continuidad del negocio.
La brecha entre el archivo y la realidad
Muchas organizaciones asumen que por el solo hecho de poseer documentos, el sistema está validado. Sin embargo, la validación deja de ser un activo y se convierte en una brecha crítica cuando, ante una auditoría o desviación real, la empresa no puede demostrar la confiabilidad de sus datos. Aquí es donde la falta de control técnico se transforma en un problema financiero.
El impacto directo en el OPEX (Gastos Operativos)
Tratar la validación como un trámite de “solo papeles” tiene consecuencias económicas severas que disparan el OPEX de la compañía:
- Decisiones técnicas lentas: La falta de datos validados y trazables obliga a revisiones manuales constantes, duplicando las horas-hombre y el gasto operativo.
- Reprocesos y sobrecostos: Un sistema mal validado genera errores recurrentes en la operación que requieren intervenciones constantes y revalidaciones de emergencia, elevando el costo de mantenimiento.
- Digitalización incompleta: Implementar tecnología sin una validación real automatiza la ineficiencia, multiplicando los costos operativos por la necesidad de corregir implementaciones mal diseñadas.
Prácticas de alto riesgo que inflan los costos
Este enfoque suele venir acompañado de prácticas que aumentan la exposición regulatoria y el gasto:
- Validaciones “clonadas”: Protocolos copiados que no consideran el contexto real del sistema, derivando en fallas operativas costosas de corregir.
- Documentación estática: Archivos que no se actualizan tras cambios en el sistema, lo que invalida el cumplimiento y obliga a inversiones reactivas de remediación que son 2.7 veces más caras que la prevención.
Por ello, es vital cambiar la lógica: la validación no es para archivar evidencia, sino para generar datos que permitan tomar decisiones con confianza y optimizar los costos. Al final, la diferencia no radica en tener documentos; radica en la capacidad de demostrar que el sistema está bajo control, asegurando que el OPEX se mantenga bajo vigilancia y no se convierta en una pérdida silenciosa.
CSV y Data Integrity: El vínculo crítico
Hablar de Validación de Sistemas Computarizados sin abordar la integridad de datos es quedarse a mitad de camino. En la práctica, la CSV existe para asegurar algo mucho más profundo que el funcionamiento de un software: la confiabilidad absoluta de la información.
Toda operación regulada depende de datos: resultados de laboratorio, registros de producción y liberación de lotes. Cada decisión estratégica se sostiene sobre información que debe cumplir con el estándar ALCOA+. Sin una validación robusta, los principios de datos atribuibles, contemporáneos y exactos se transforman en una simple suposición, dejando a la empresa vulnerable ante cualquier auditoría.
Sin CSV, la integridad es una ilusión
Sin un sistema validado, es imposible garantizar que:
- Los datos no han sido alterados sin control.
- Existe trazabilidad completa de cada registro.
- Los cambios en el sistema no afectan la calidad de la información.
En última instancia, la CSV no valida tecnología; valida confianza. El activo que se protege no es el servidor, sino la información que sostiene la continuidad del negocio.
¿Cómo saber si su empresa está en riesgo?
El riesgo regulatorio suele ser invisible. Muchas organizaciones operan durante años sin incidentes y asumen que están bajo control, pero el problema real no es si hoy hay fallas, sino si estas podrían demostrarse cuando un inspector esté frente a la planta.
Para evaluar su nivel de exposición, considere los siguientes puntos críticos:
- Dependencia de personas: ¿El conocimiento del sistema reside en un colaborador “clave” o en un proceso validado y documentado?
- Respuesta ante auditorías: Si preparar la evidencia toma días o requiere “ordenar” información antes de mostrarla, el control no está establecido.
- Trazabilidad forense: ¿Puede reconstruir la historia de un dato desde su origen hasta su uso en una decisión financiera o de calidad?
Si la respuesta a estas preguntas genera duda, su operación no está protegida; solo está funcionando momentáneamente.
Tendencia 2026: Del cumplimiento al control en tiempo real (Pharma 4.0)
Hacia el 2026, la diferencia competitiva no estará en quién tiene más sistemas, sino en quién puede confiar plenamente en los datos que genera. La Pharma 4.0 exige que la CSV evolucione de ser una actividad puntual a un modelo de control continuo.
Digitalizar sin validar no reduce la incertidumbre; solo la traslada a una escala mayor. El futuro de la industria se apoya en el Gobierno del Dato, donde la automatización y el monitoreo en tiempo real permiten tomar decisiones rápidas con un riesgo regulatorio mínimo.
Para este año, las organizaciones de alto desempeño están priorizando tres ejes fundamentales:
A. El Gobierno del Dato como activo de defensa
Ya no basta con tener información disponible; es imperativo asegurar que sea confiable, trazable y defendible en cualquier contexto. El enfoque ha evolucionado hacia modelos dinámicos donde la validación no es un evento, sino una forma de operar integrada en el ciclo de vida del sistema.
B. Automatización y Monitoreo Continuo
La tendencia se desplaza hacia la automatización de procesos críticos y la toma de decisiones basada en información en tiempo real. Según proyecciones del sector para este 2026:
- Reducción de Costos: La automatización de controles mediante monitoreo continuo puede reducir los costos operativos de cumplimiento en hasta un 30%.
- Costo del Incumplimiento: Informes de impacto financiero estiman que enfrentar una brecha de cumplimiento es 2.7 veces más caro que la inversión preventiva necesaria para evitarla.
- Eficiencia Operativa: La digitalización integral bajo estándares GxP elimina las horas-hombre dedicadas a la revisión manual de registros, permitiendo decisiones más rápidas con mayor rigor técnico.
C. Convergencia de IT y Calidad (CSV + AI)
La digitalización sin Validación de Sistemas Computarizados no reduce la incertidumbre, solo la traslada a una escala mayor. En 2026, la diferencia competitiva no radica en quién tiene más sistemas, sino en quién puede demostrar, mediante evidencia objetiva, que sus sistemas y algoritmos están efectivamente bajo control.
Dato Clave 2026: Se estima que el 70% de las plantas que no han integrado una estrategia de Data Integrity sólida enfrentan riesgos estructurales de integridad de datos que serán detectados en las auditorías de este ciclo.
FAQ
La Validación de Sistemas Computarizados (CSV) es el proceso documentado que garantiza que un sistema informático funciona de manera consistente, controlada y conforme a los requisitos definidos, asegurando además la integridad y trazabilidad de los datos que genera.
Cualquier sistema que impacte directa o indirectamente en la calidad del producto, la seguridad del paciente o el cumplimiento regulatorio. Esto incluye desde sistemas complejos como ERP (SAP) y LIMS, hasta herramientas cotidianas como hojas de cálculo (Excel) cuando se usan para decisiones críticas.
Sí, es un requisito fundamental para cumplir con marcos normativos internacionales como la 21 CFR Part 11 de la FDA y las guías GAMP 5. No validarlos expone a la empresa a auditorías fallidas y observaciones críticas de entes como el ISP o INVIMA.
Se asume un “riesgo invisible” que puede derivar en pérdida de integridad de datos, decisiones basadas en información no confiable y reprocesos que terminan duplicando el OPEX de la operación.
No, la validación es un proceso continuo durante todo el ciclo de vida del sistema. Cualquier cambio o actualización relevante debe ser evaluado y validado para mantener el estado de control y asegurar la continuidad operativa.
Aunque requiere una inversión inicial, evita el costo de remediación ante brechas de cumplimiento, el cual se estima que es 2.7 veces más alto que la inversión preventiva. Además, reduce las horas-hombre dedicadas a revisiones manuales de registros.
Conclusión: La CSV es continuidad del negocio
Abordar la Validación de Sistemas Computarizados como una simple exigencia administrativa es un error que duplica el OPEX y pone en riesgo el P&L. La CSV no trata de documentos; trata de control, de confianza y de proteger la operación de pérdidas silenciosas.
Hoy, el riesgo invisible no desaparece por ignorarlo; se acumula hasta que se manifiesta en una auditoría fallida o una detención operativa.
La pregunta para la alta gerencia ya no es si su empresa necesita implementar CSV. La pregunta es cuánto riesgo está dispuesto a asumir antes de tomar el control. En 2026, validar sus sistemas deja de ser una ventaja técnica para convertirse en una condición indispensable para operar y crecer.
¿Listo para eliminar la exposición silenciosa de su planta?
No espere a que el riesgo se haga evidente en su próxima inspección.
Agende un GAP Analysis
One thought on “¿Qué es la Validación de Sistemas Computarizados y por qué su empresa no puede ignorarla?”